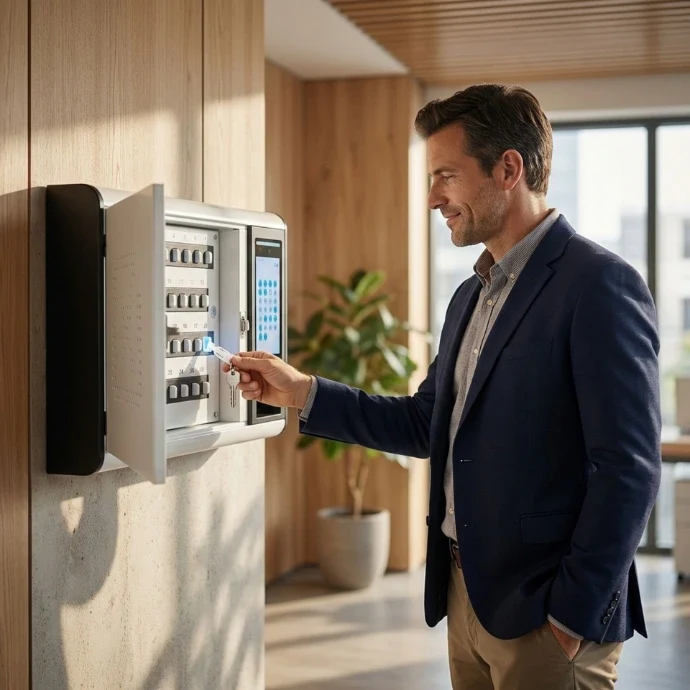
Une armoire à clés électronique enregistre qui a pris quelle clé, et quand. Ces informations concernent des personnes identifiées : ce sont des données personnelles, soumises au RGPD. Rien qui empêche de tracer les clés, bien au contraire, mais quelques règles à respecter pour le faire proprement, surtout si vous envisagez la reconnaissance faciale.
Avertissement. Ce guide donne des repères généraux et ne constitue pas un conseil juridique. Pour votre situation, appuyez-vous sur votre délégué à la protection des données et sur les publications de la CNIL.
Dans ce guide
01Quelles données sont traitées ?
- l’identité de l’utilisateur : nom, service, identifiant de badge ou code ;
- les droits qui lui sont attribués : clés autorisées, plages horaires ;
- l’historique : date et heure de chaque retrait et de chaque restitution ;
- le cas échéant, une photo prise par la caméra de l’armoire, ou un gabarit biométrique pour la reconnaissance faciale.
02La base légale et la finalité
La finalité est simple à formuler : protéger les biens et les locaux en sachant qui détient les clés. Pour un employeur, la base légale est en général l’intérêt légitime, à condition que le dispositif reste proportionné : tracer les clés, oui ; utiliser l’historique pour surveiller les horaires de travail, non. Inscrivez le traitement dans votre registre des activités de traitement, avec sa finalité, ses destinataires et sa durée de conservation.
03Informer les utilisateurs et les représentants du personnel
Les utilisateurs doivent être informés : finalité du traitement, données collectées, destinataires, durée de conservation, droits d’accès et de rectification, contact du responsable du traitement. Une note de service et un affichage près de l’armoire suffisent souvent.
Dans une entreprise dotée d’un comité social et économique, l’introduction d’un dispositif qui permet de contrôler l’activité des salariés doit faire l’objet d’une information et d’une consultation préalables du CSE. Mieux vaut l’anticiper : l’armoire est en général bien accueillie quand elle est présentée pour ce qu’elle est, un outil qui protège aussi les salariés en cas d’incident.
04La durée de conservation
L’historique ne doit pas être conservé indéfiniment. Fixez une durée proportionnée à l’objectif : assez longue pour répondre à un incident ou à un audit, pas davantage. À titre de repère, les recommandations de la CNIL sur le contrôle d’accès aux locaux retiennent des durées courtes, de l’ordre de quelques mois pour les journaux de passage. Documentez votre choix, et paramétrez les exports et purges en conséquence.
Bonne pratique. Distinguez l’historique courant, conservé quelques mois, des extraits archivés pour un incident précis, conservés le temps de la procédure.
05Le cas de la reconnaissance faciale
Un gabarit de reconnaissance faciale est une donnée biométrique, qui relève des catégories particulières de données du RGPD. Sur le lieu de travail, son usage est encadré en France par un règlement type de la CNIL adopté en 2019 : il doit être justifié par un besoin de sécurité particulier, documenté, et s’accompagne en général d’une analyse d’impact.
- réserver la reconnaissance faciale aux clés et aux locaux qui le justifient ;
- proposer une alternative, badge ou code PIN, aux utilisateurs ;
- privilégier les solutions qui limitent la diffusion des gabarits ;
- documenter la justification et l’analyse d’impact.
Pour la plupart des sites, le badge RFID combiné au code PIN offre un excellent niveau de sécurité sans biométrie.
06La sécurité et l’hébergement
Le RGPD impose de protéger les données traitées. En mode autonome, elles restent dans l’armoire, dont l’accès administrateur est protégé. En mode cloud, la plateforme est hébergée dans l’Union européenne, dans un centre de données de Francfort certifié ISO/IEC 27001 et 27018 ; les échanges sont chiffrés et les administrateurs s’authentifient de façon forte. Aucun transfert hors de l’Union européenne n’est nécessaire.
Vous préparez un dossier pour votre DPO ? Contactez-nous : nous fournissons la description technique du dispositif.
Questions fréquentes
Un historique des clés est-il une donnée personnelle ?
Oui, dès lors qu’il associe un retrait de clé à une personne identifiée. Il doit donc respecter le RGPD : finalité, information, durée de conservation, sécurité.
Faut-il informer le CSE avant d’installer une armoire à clés ?
Lorsque le dispositif permet de contrôler l’activité des salariés, l’information et la consultation préalables du CSE sont requises. Mieux vaut le présenter en amont.
La reconnaissance faciale est-elle autorisée pour ouvrir une armoire à clés ?
Elle est encadrée : en France, le règlement type de la CNIL de 2019 impose de la justifier par un besoin de sécurité particulier. Une alternative par badge ou code doit en pratique être proposée.
Combien de temps conserver l’historique ?
Une durée proportionnée et documentée, en général de quelques mois pour l’historique courant, plus longtemps pour les extraits liés à un incident.